

公開日:2026年9月2日
はじめに ―― セキュリティ担当ではないのに、セキュリティを任されている方へ
「情報セキュリティの担当って、結局うちでは総務だよね」。そんな会社は少なくありません。専任のIT担当者がいない中小企業では、PCの調達からウイルス対策ソフトの更新、社員への注意喚起まで、総務部門がまとめて引き受けているケースが多くあります。本業の合間に対応するには、正直なところ荷が重いテーマかもしれません。
一方で、サイバー攻撃の標的は、もはや大企業だけではなくなっています。警察庁の発表によると、令和6年上半期に報告されたランサムウェア(データを暗号化し、復旧と引き換えに金銭を要求するウイルス)の被害114件のうち、約64%が中小企業でした。さらに2025年7月の警察庁の広報資料では、中小企業の被害が前年比で約4割増加していると注意喚起されています。
「狙われるほどの情報なんて、うちにはない」と思われるかもしれません。しかし攻撃の多くは特定の企業を狙い撃ちするのではなく、企業規模を問わず「守りの弱いところ」を機械的に探して仕掛けられます。対策が手薄になりがちな中小企業のほうが、むしろ入り込みやすい標的になっているのが実情です。加えて、自社が踏み台にされて取引先に被害が及べば、信用問題に発展しかねません。
とはいえ、高額なシステムを導入したり、専門家を雇ったりしなくても、できることはたくさんあります。
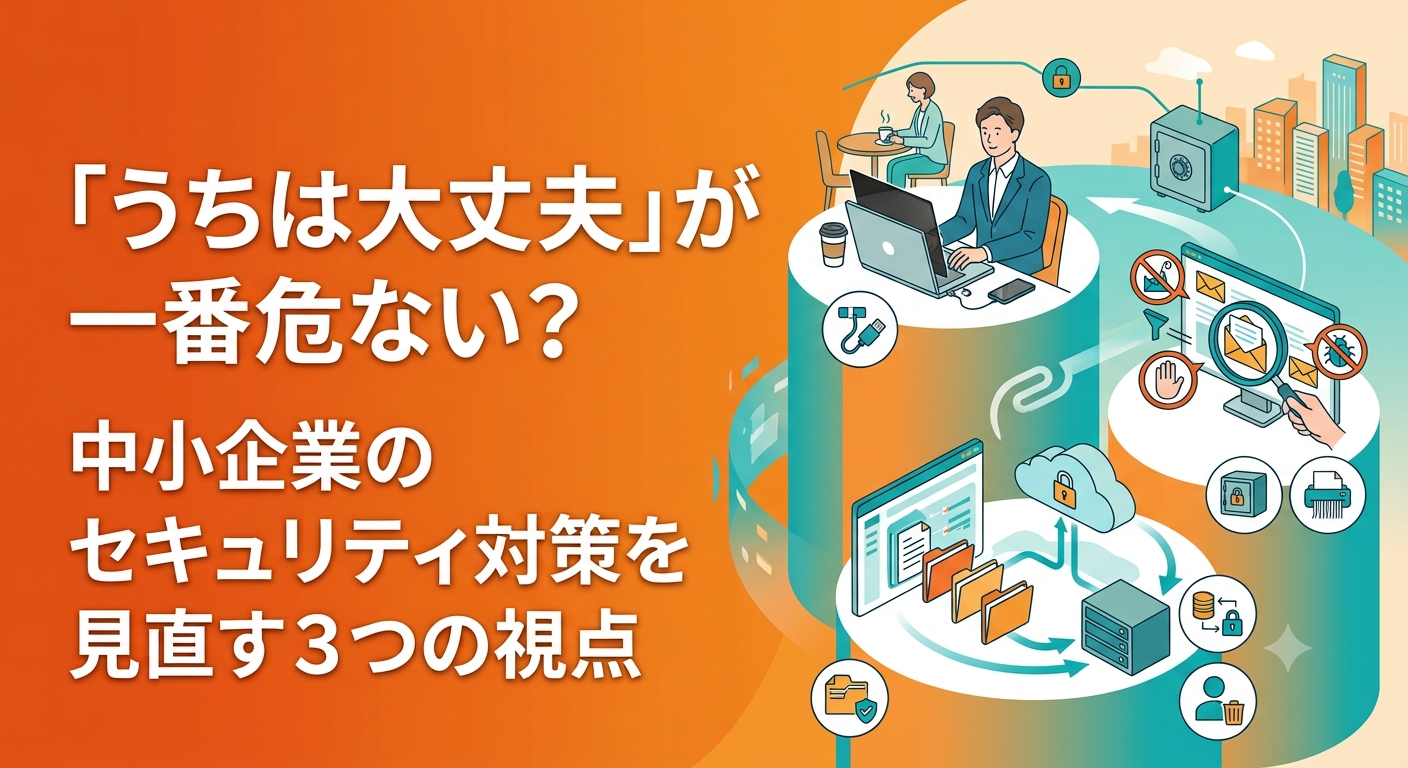
本記事では、「端末の持ち出し」「メール・Web」「データの共有ルール」という3つの視点から、今の働き方に合ったセキュリティの見直しポイントをご紹介します。
視点1:端末と「持ち出し」を守る ―― ノートPCの社外利用が増えた今こそ
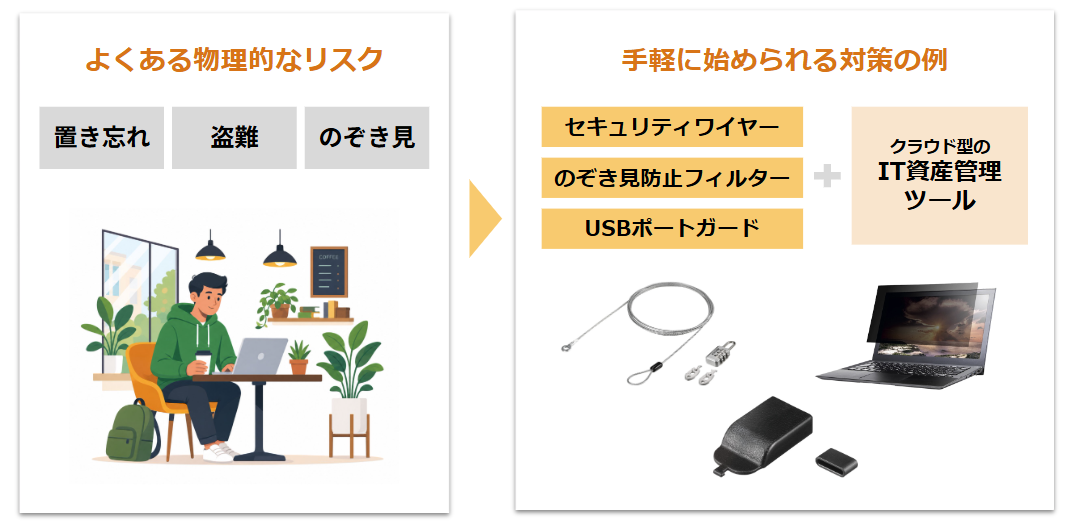
テレワークや外出先での作業が定着し、ノートPCやUSBメモリを社外へ持ち出す機会は格段に増えました。ここで意外と見落とされがちなのが、サイバー攻撃以前の「物理的なリスク」です。電車への置き忘れ、カフェでの盗難、隣席や背後からののぞき見。情報漏えいの原因は、ウイルスよりも先に、こうした「うっかり」や「ちょっとした隙」であることが少なくありません。
幸い、物理的なリスクへの対策は、シンプルで安価なものから始められます。
- のぞき見防止フィルター:画面に貼るだけで、横からの視線をさえぎります。新幹線やカフェで作業する社員が多い会社なら、まず検討したいアイテムです。
- セキュリティワイヤー:PCを机に固定し、持ち去りを防ぎます。来客の多いオフィスや、フリーアドレスの執務スペースでも有効です。
- USBポートガード:許可していないUSBメモリの接続を物理的にふさぎ、データの無断持ち出しやウイルスの持ち込みを防ぎます。
さらに一歩進めるなら、クラウド型のIT資産管理ツールの活用も選択肢です。これは「どのPCを誰が使い、どんなソフトが入っていて、最新の更新が適用されているか」を一覧で管理できるサービスで、万一の紛失時に端末をロックできるものもあります。台帳をExcelで手作業更新している会社こそ、効果を実感しやすいはずです。
「物理的な対策用品」と「管理の仕組み」を組み合わせることで、持ち出しの多い働き方でも安心できる環境に近づきます。
視点2:メールとWebのリスクを減らす ―― 「人の注意」だけに頼らない
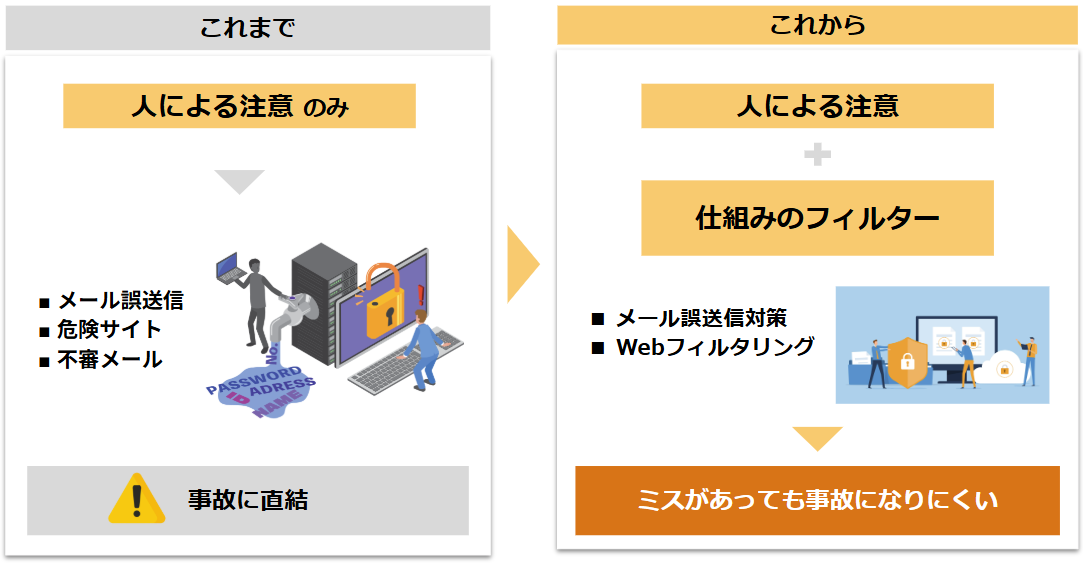
IPA(独立行政法人情報処理推進機構)が毎年発表している「情報セキュリティ10大脅威 2026(組織編)」では、ランサムウェアによる攻撃やサプライチェーン攻撃(取引先などを踏み台にした攻撃)が引き続き上位に挙げられたほか、取引先になりすまして送金させようとするビジネスメール詐欺も常連の脅威となっています。近年は生成AIの普及により、なりすましメールの日本語はますます自然で巧妙になっており、「怪しいメールに気をつけましょう」という呼びかけだけで防ぎきるのは、もはや現実的ではありません。
メールの誤送信も同じです。宛先の選び間違いや添付ファイルの取り違えは、どれだけ注意していても一定の確率で起こります。実際、自治体や大手企業でも誤送信による情報漏えいは繰り返し報じられています。だからこそ大切なのは、「人が間違えても、仕組みが受け止める」という発想への切り替えです。
- メール誤送信対策サービス:送信前に宛先・添付の確認画面を表示したり、送信を一定時間保留して取り消せるようにしたりする仕組みです。
- Webフィルタリングサービス:ウイルス配布サイトやフィッシングサイトなど、危険なサイトへのアクセスを自動的にブロックします。
- シュレッダーや施錠できる書庫:忘れがちですが、紙の書類も立派な情報資産です。デジタルだけでなく、書類の処分・保管ルールもあわせて見直しましょう。
仕組みを入れたうえで、年に一度でも「最近の手口」を社内で共有する場を持てば、人と仕組みの二段構えがより確かなものになります。
視点3:データの共有ルールを整える ―― 「誰が・どこに・どう保存するか」
「ファイルの保存先が部署や人によってバラバラ」
「退職した社員のアカウントがそのまま残っている」
「重要データの在りかを特定の社員しか知らない」。
心当たりはないでしょうか。こうした状態は、情報漏えいだけでなく、業務の属人化やデータ消失の温床にもなります。
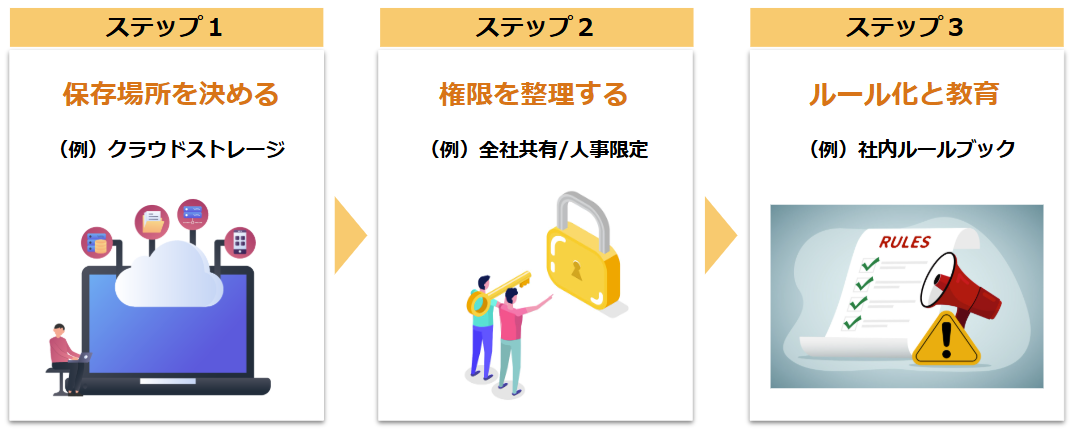
見直しの出発点は、ツールの導入よりも先に「ルールの整理」です。
- 保存場所を決める:会社のデータはどこに保存するのか(NAS、クラウドストレージなど)を明確にし、個人PCの中だけに重要データが残らない状態をつくります。
- アクセス権限を整理する:「誰がどのフォルダを見られるか」を棚卸しします。人事・経理情報など、限られた人だけが扱うべきデータは特に注意が必要です。退職者アカウントの削除ルールもこのタイミングで決めておきましょう。
- ルールを文書化し、社員教育とセットにする:IPAの「中小企業の情報セキュリティ対策ガイドライン」では、まず経営者が方針を示し、基本的な対策を社内ルールとして定めることが推奨されています。同ガイドラインや、対策に取り組む姿勢を自己宣言できる「SECURITY ACTION」制度は無料で利用でき、最初の一歩として活用しやすい仕組みです。
クラウドストレージを導入すれば、フォルダごとの権限設定や操作履歴の記録が標準機能として使えるため、決めたルールの「運用」もぐっと楽になります。
おわりに ―― 完璧を目指すより、まず1つ見直すことから
セキュリティ対策に「これで終わり」はありませんが、最初から完璧を目指す必要もありません。今回ご紹介した3つの視点のうち、自社で一番不安が大きいところから、まず1つ手を付けてみてください。のぞき見防止フィルター1枚、保存ルールの確認1つでも、リスクは確実に下がりますし、「会社として取り組んでいる」という姿勢は社員の意識にも伝わります。
bizconcieでは、こうした物理的な対策用品とクラウドサービスを組み合わせた「セキュリティ対策特集」をご用意しています。自社の状況と照らし合わせるチェックリスト代わりに、のぞいてみていただければ幸いです。


出典・参考資料
- 警察庁「令和6年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2024年9月)
- https://www.npa.go.jp/publications/statistics/cybersecurity/
- 警察庁 サイバー警察局便り R7 Vol.4「中小企業で被害多数 ランサムウェア」(2025年7月)
- https://www.npa.go.jp/bureau/cyber/index.html
- IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月発表)
- https://www.ipa.go.jp/security/10threats/10threats2026.html
- IPA「中小企業の情報セキュリティ対策ガイドライン」/「SECURITY ACTION」
- https://www.ipa.go.jp/security/guide/sme/about.html
- bizconcie「モノクラウド特集③ セキュリティ対策」
- https://bizconcie.konicaminolta.jp/shop/e/eE0047